开始构建
集成方式
将 Authany 与您的应用集成,有 3 种不同的高层方式:
- 移动应用或单页 Web 应用:
前端客户端与 Authany 的 SDK 集成,由 SDK 处理完整的登录流程和会话管理。请务必在后端服务器中验证会话。 - 常规 Web 应用:
在服务器端运行的传统服务端渲染 Web 应用,可以使用 OIDC 协议与 Authany 进行身份验证。应用服务器完全掌控会话存储。 - 第三方软件:
与其他兼容 OIDC/SAML 的应用(如 WordPress、Salesforce)集成,实现单点登录。
移动应用或单页 Web 应用
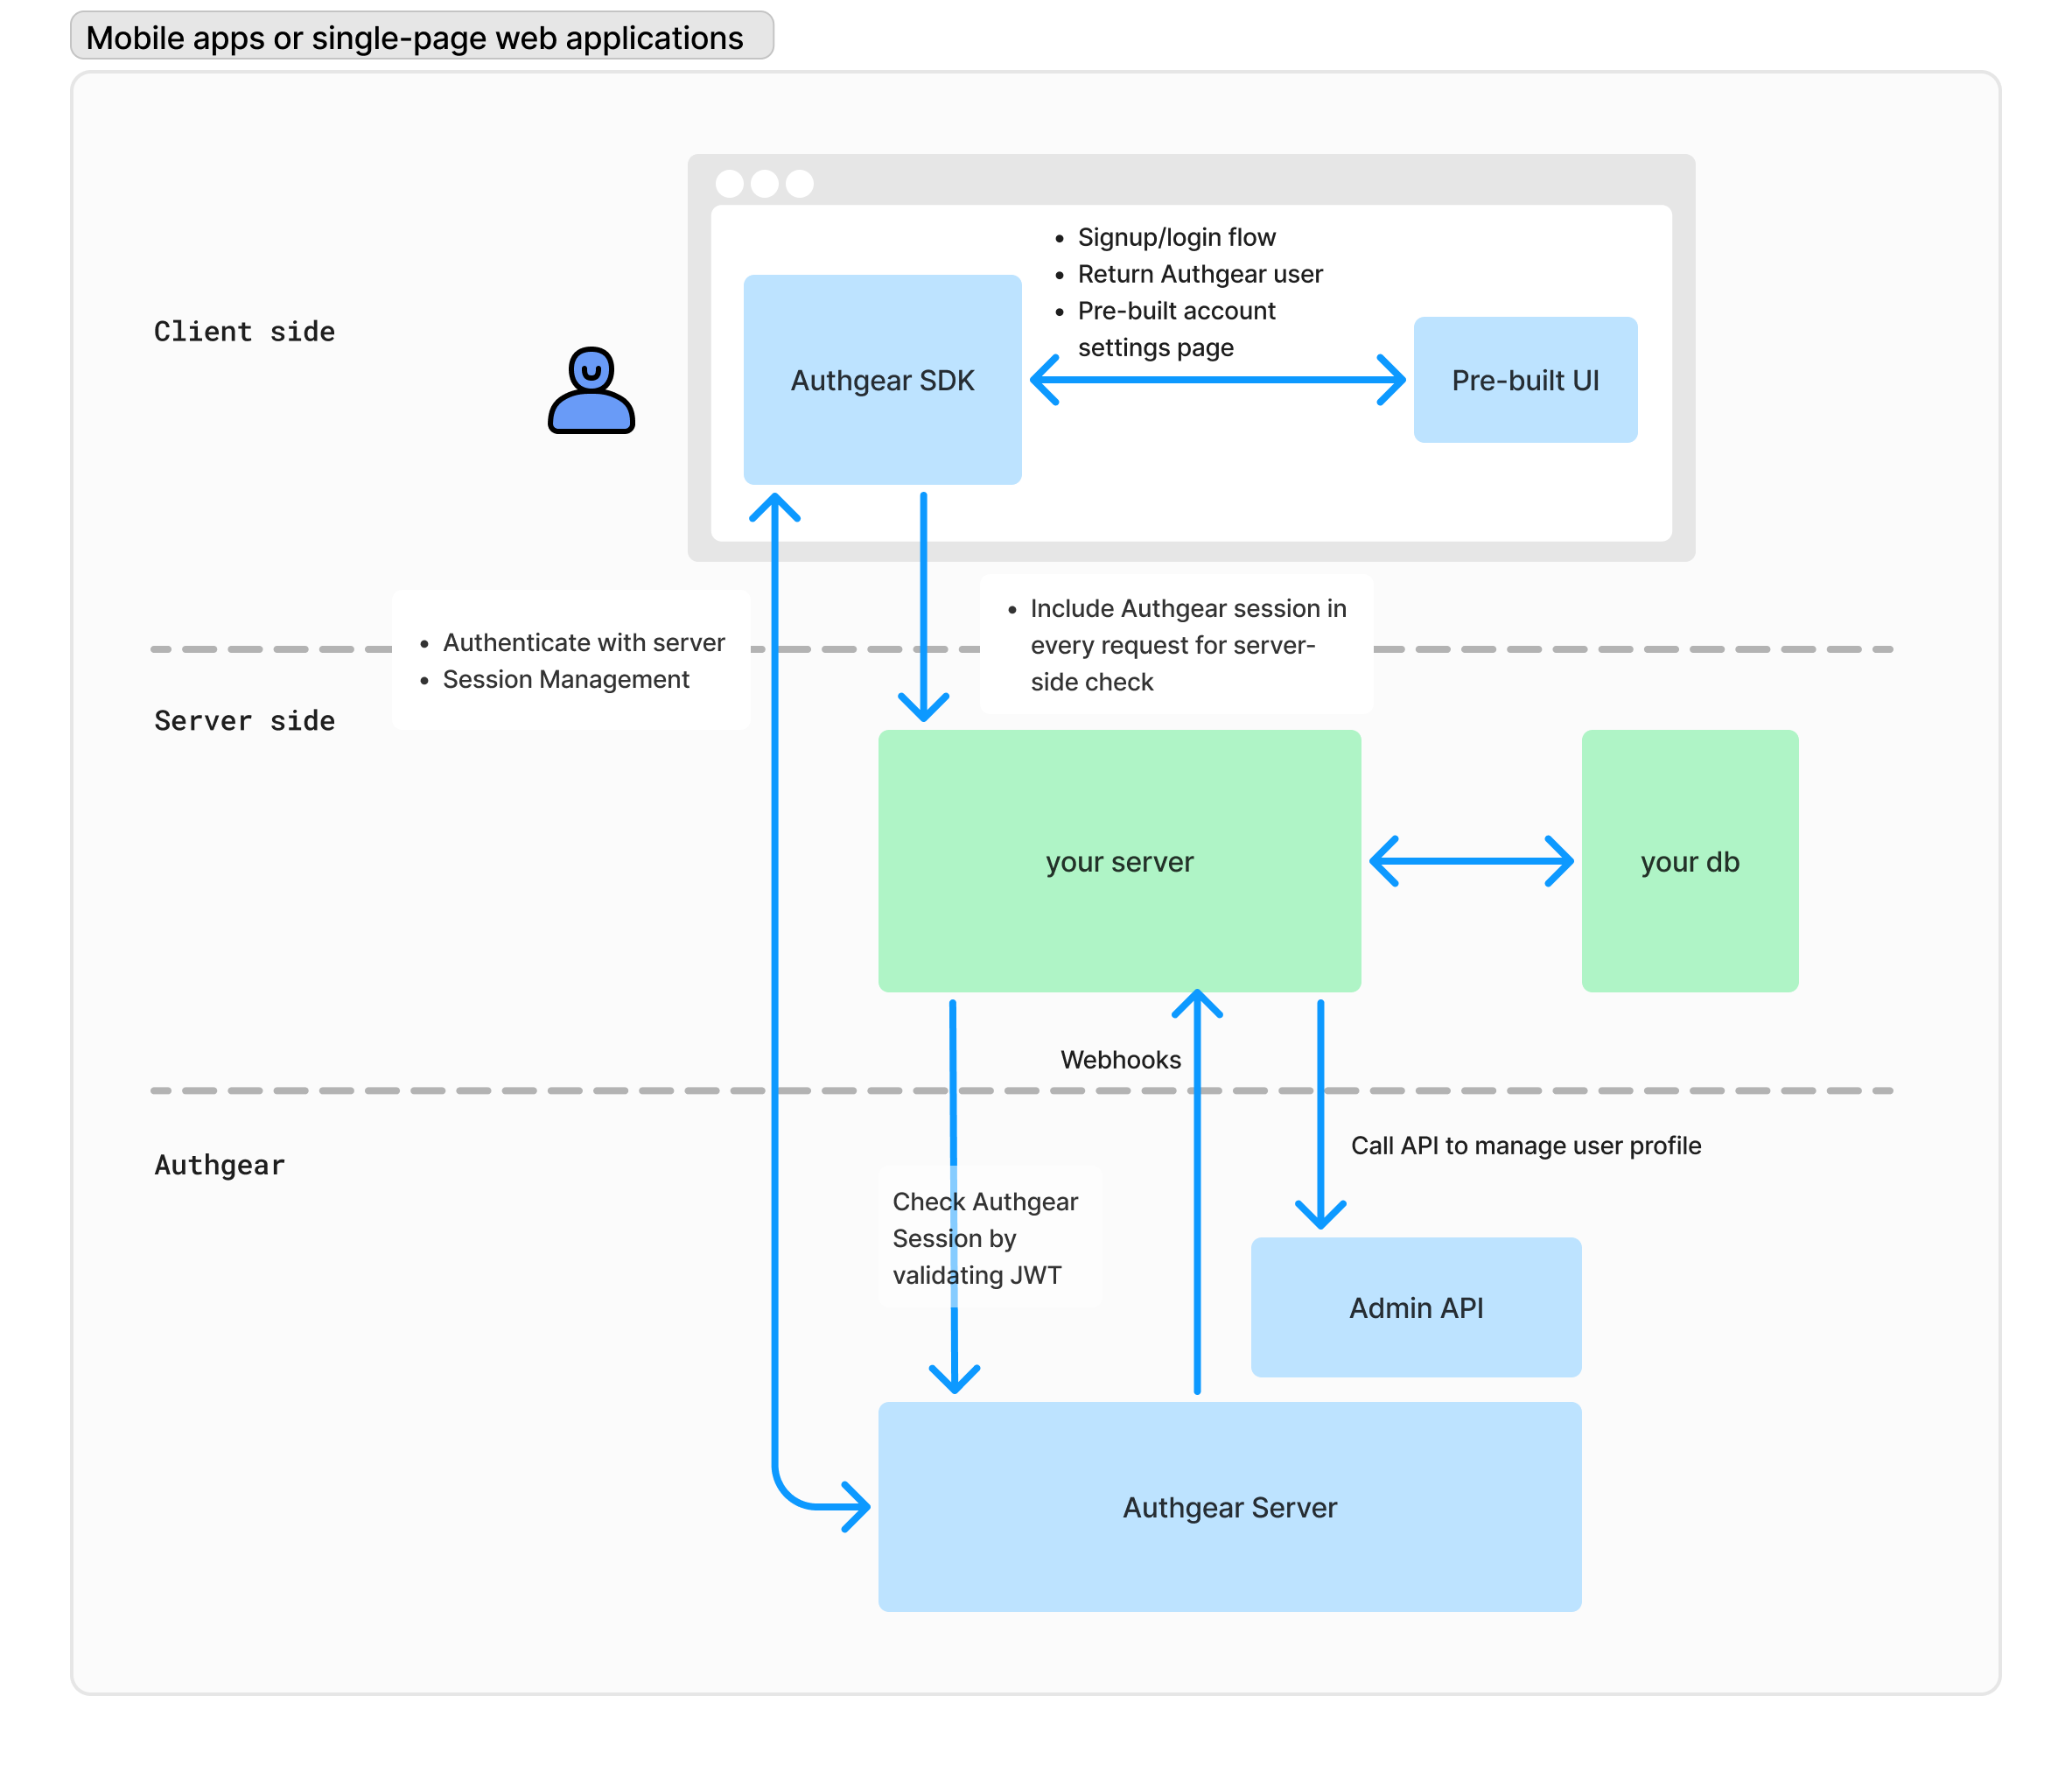
客户端 SDK
客户端 SDK 让开发者可以在 Web 和移动应用中快速实现带有 Auth UI 的身份验证。登录后,它会将用户数据返回给您的应用。它还可以打开一个托管的预构建账号设置页面,供用户管理自己的账号。SDK 会自动管理会话令牌的存储,并内置令牌持有保护(DPoP)以防止刷新令牌被盗用。
请查看以下针对您所用框架的指南:
- 前端 JS SDK 指南
- React
- Vue
- Angular
- Vanilla JS
- 移动 SDK 指南
- iOS
- Android
- React Native
- Flutter
- Capacitor (Ionic)
- Xamarin
- 其他
在后端服务器中验证 JWT
完成前端集成后,应用发往后端服务器的每个请求都应在请求头中携带 Authany 会话。应使用 JWKS 来验证请求并从 JWT 访问令牌中解码用户信息。详情和代码示例请参阅在应用服务器中验证 JWT。
自定义
您可以自定义 Authany 预构建 UI 的外观以匹配您的品牌。事件与 Hook 可用于在身份验证过程中接收通知并添加自定义功能。
通过后端服务器进行用户管理
Authany Admin API 通过 GraphQL 端点为您的后端服务器提供全面的用户管理能力。服务器可以执行的操作包括搜索用户、更新用户信息、删除用户账号,以及禁用用户访问权限。
详细的实现说明和 API 能力,请参阅 Admin API 指南。
自定义界面
如果您希望在注册和登录时使用自定义界面而非预构建 UI,您需要部署另一台服务器,并通过 Authentication Flow API 完成注册/登录流程。详细说明请参阅自定义界面。
常规 Web 应用
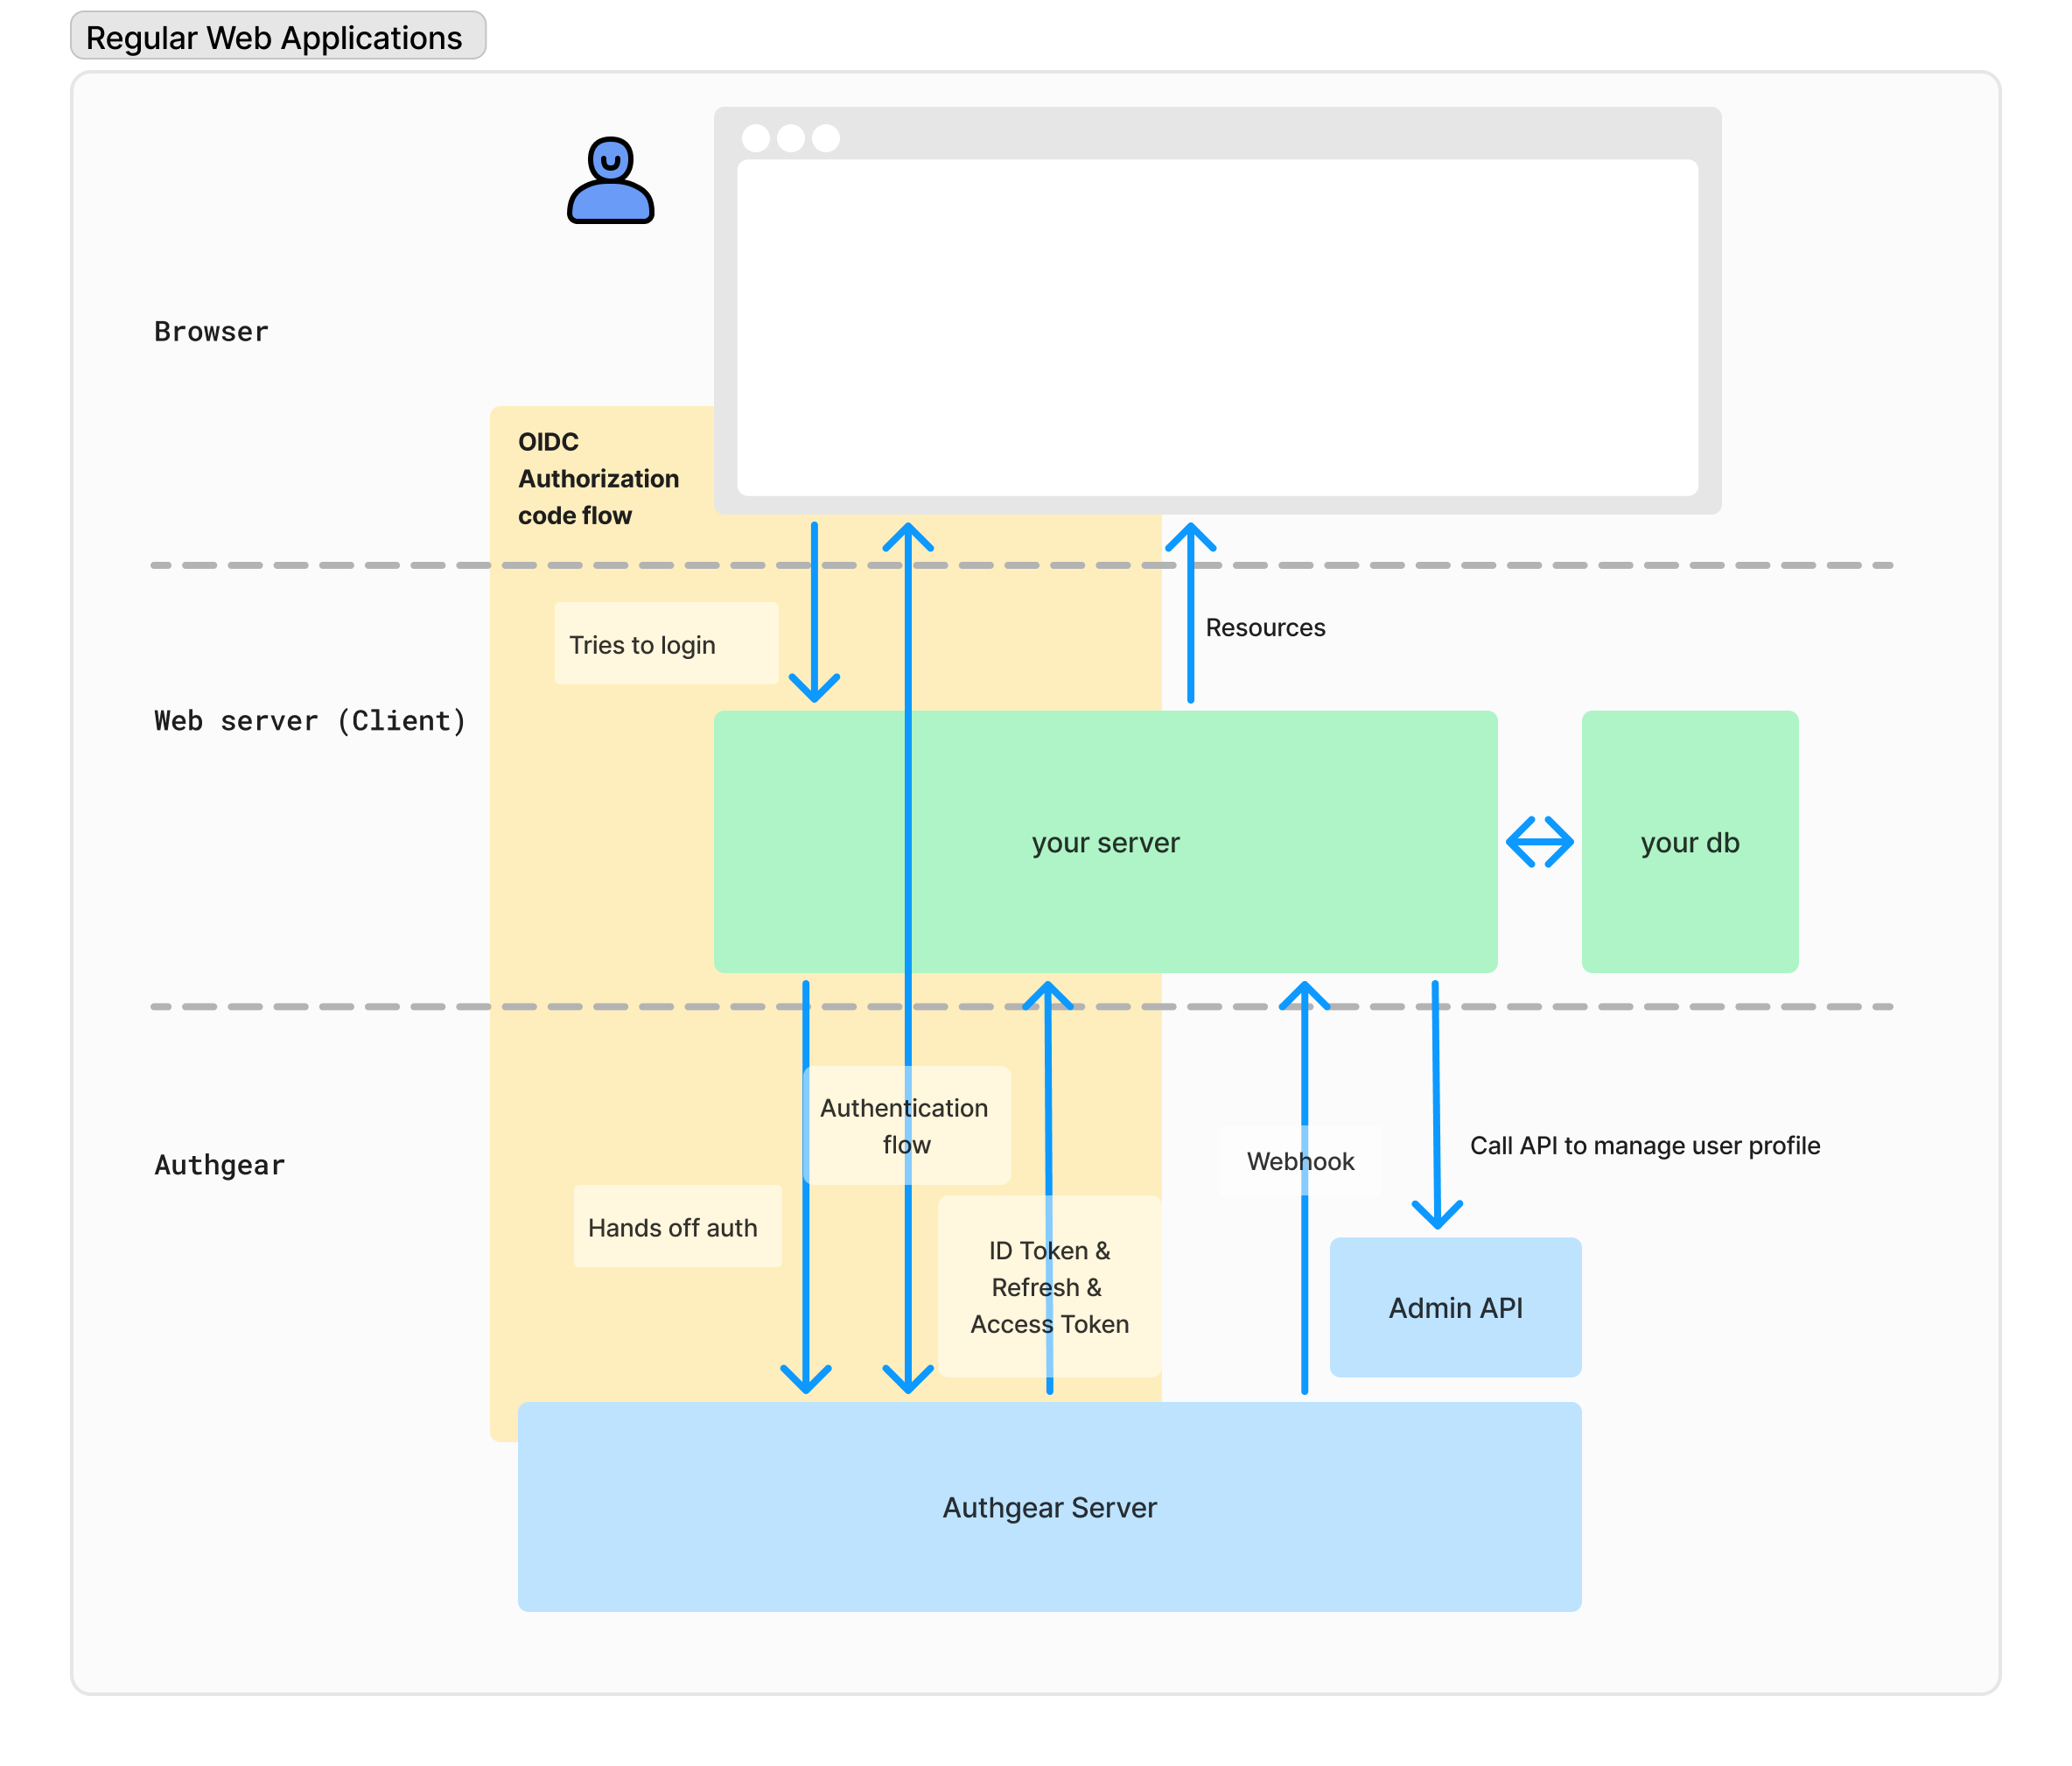
如果您的应用是运行在服务器上的传统 Web 应用,您可以利用 OpenID Connect(OIDC)协议通过 Authany 对用户进行身份验证。有大量开箱即用的库可以简化集成过程,这些库可以处理身份验证请求、会话管理,以及将用户无缝重定向回您的应用等关键任务。
请查看以下针对您所用应用框架的教程:
自定义
您可以自定义 Authany 预构建 UI 的外观以匹配您的品牌。事件与 Hook 可用于在身份验证过程中接收通知并添加自定义功能。
用户管理
Authany Admin API 通过 GraphQL 端点为您的服务器提供全面的用户管理能力。服务器可以执行的操作包括搜索用户、更新用户信息、删除用户账号,以及禁用用户访问权限。
详细的实现说明和 API 能力,请参阅 Admin API 指南。
自定义界面
如果您希望在注册和登录时使用自定义界面而非预构建 UI,您需要部署另一台服务器,并通过 Authentication Flow API 完成注册/登录流程。详细说明请参阅自定义界面。
第三方软件
在为企业软件实现身份管理时,Authany 提供强大的单点登录(SSO)能力,可以无缝连接您的员工。企业应用通常支持 OpenID Connect(OIDC)和安全断言标记语言(SAML)等标准身份验证协议