密码策略
Authany 支持为项目设置密码策略。本页介绍如何在 Authany 管理台中设置密码要求、密码强度、排除关键词以及密码过期时间。
您可以在密码设置中配置密码策略。
1. 密码要求
选择最小字符长度,并通过复选框选择密码需要满足的一项或多项要求。
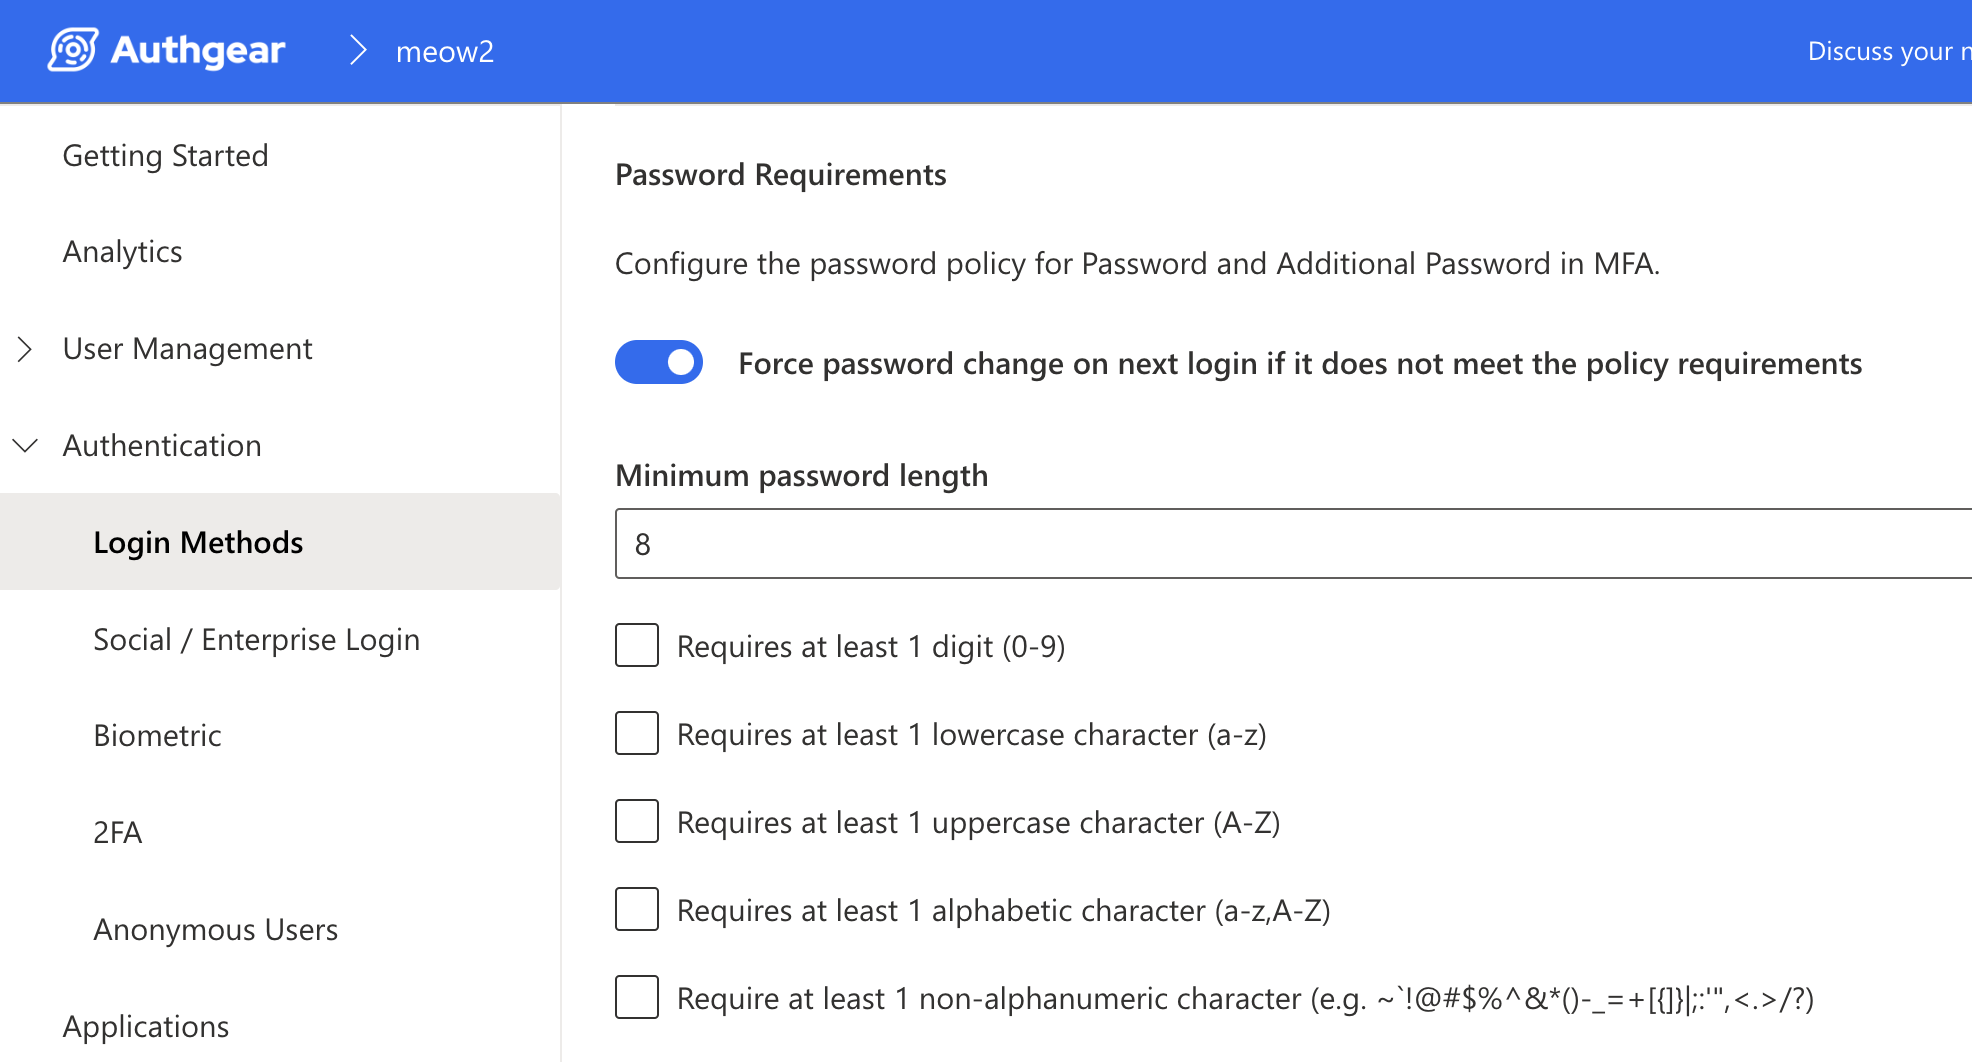
为确保更新后的密码策略对现有用户和新用户都生效,请开启「下次登录时强制修改密码」。如果用户当前密码不符合新配置的策略,系统将要求其更新密码。
2. 密码强度
什么是密码强度?
密码强度衡量的是猜测或破解一个密码的难易程度。
Authany 目前使用 zxcvbn 密码强度评估库,它不仅检查长度、字符种类等基本要求,还通过模式匹配识别常见的不安全密码。
Authany 如何计算密码强度
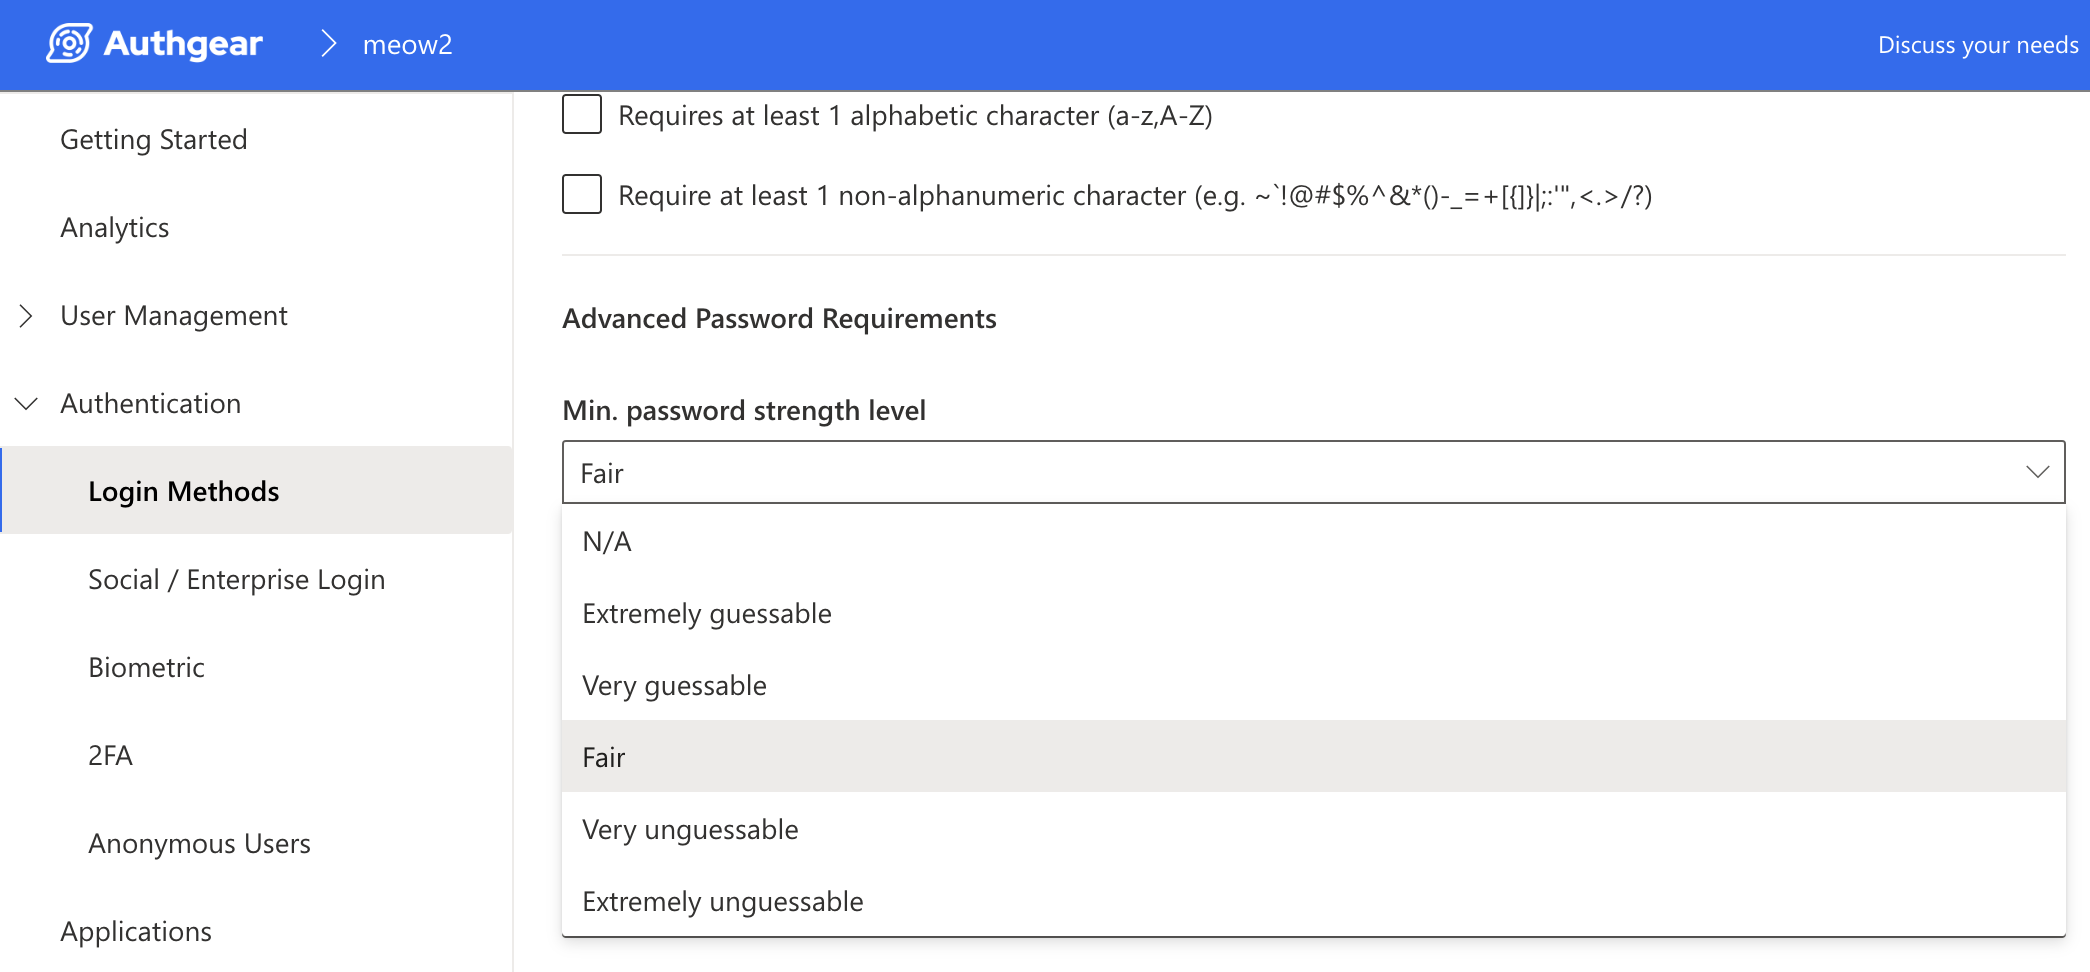
系统使用 zxcvbn 算法为密码打分,评估其不常见程度和可猜测程度。 下表列出了 Authany 中各个最低密码强度等级对应的分数。 | 密码强度等级 | 分数 | 说明 | | ----------------------- | ----- | -------------------------------------------------------------------------------------------------------------------- | | N/A | - | 完全忽略高级密码强度分数,直接使用基础密码策略,例如最小密码长度。 | | 极易猜测 | 0 | 过于容易猜测:存在风险的密码。(guesses < 10^3) | | 容易猜测 | 1 | 容易猜测:可防御有速率限制的在线攻击。(guesses < 10^6) | | 一般 | 2 |有一定可猜测性:可防御无速率限制的在线攻击。(guesses < 10^8)
| | 较难猜测 | 3 |基本无法猜测:可对离线慢哈希场景提供中等程度防护。(guesses < 10^10)
| | 极难猜测 | 4 | 几乎无法猜测:可对离线慢哈希场景提供强防护。(guesses >= 10^10) |如何为您的 Authany 项目设置密码强度
向下滚动到「密码」标签页的「高级」子部分,然后在 最低密码强度等级 下拉菜单中选择您需要的选项。
3. 禁止重复使用密码
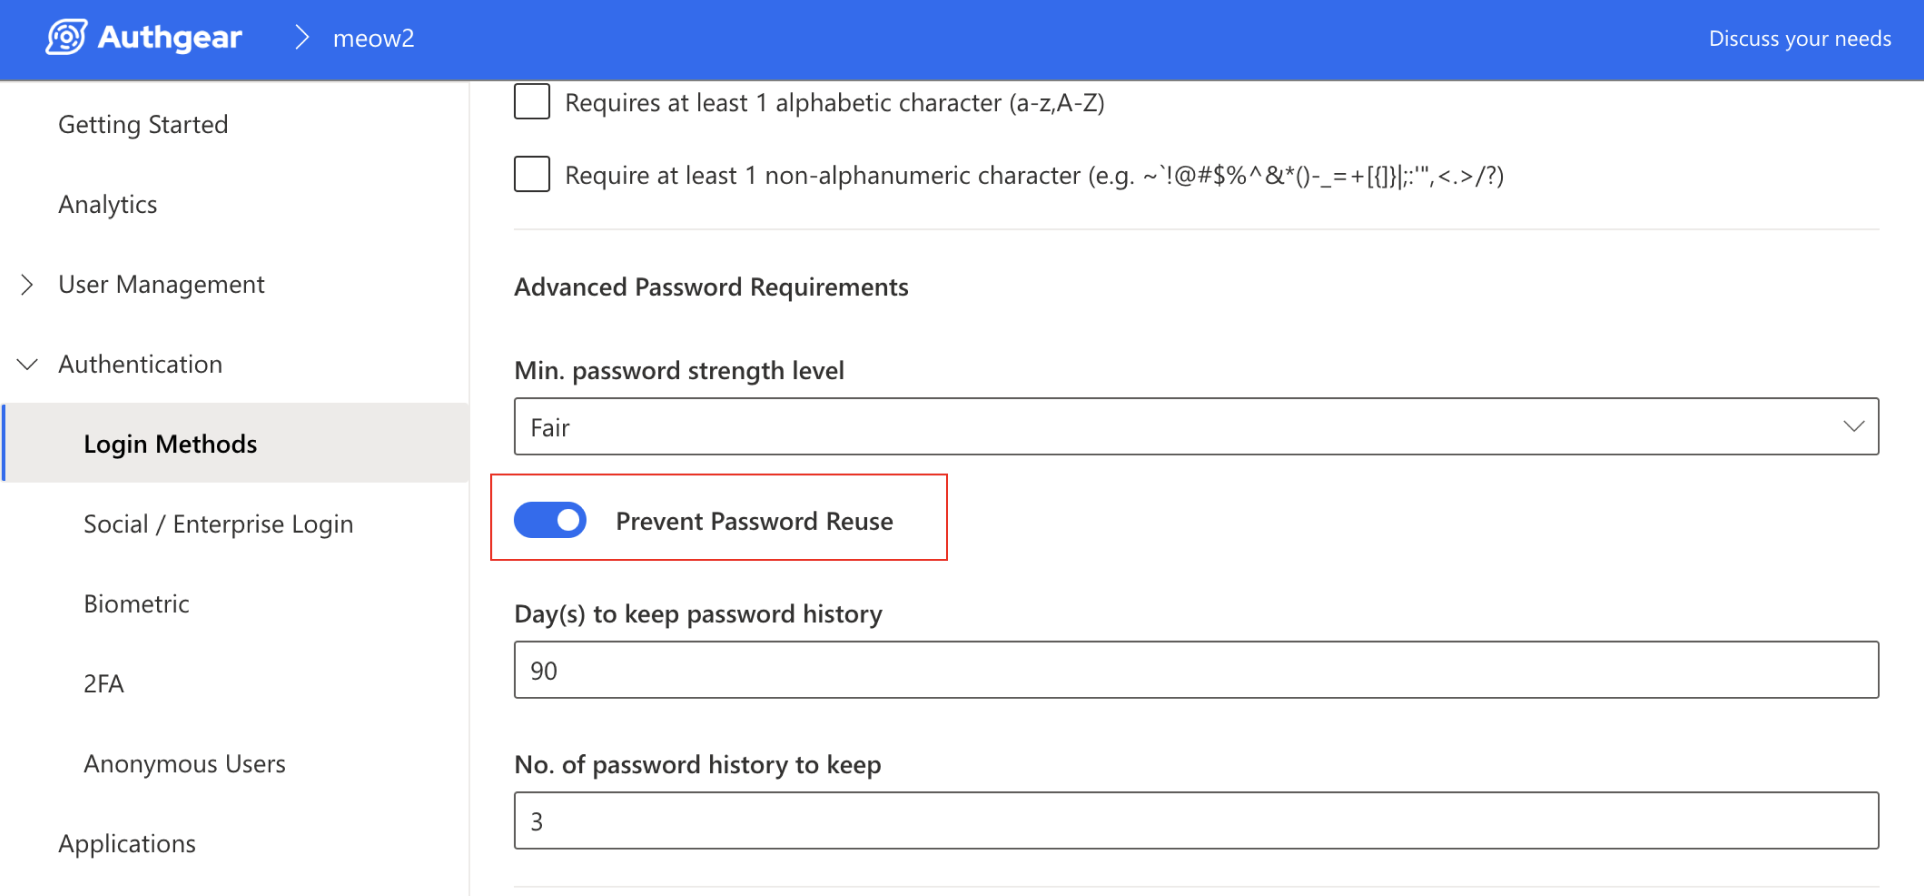
开启 禁止重复使用密码 后,用户修改密码时必须设置全新、唯一的密码。
在下面的示例中,新密码不能与过去 90 天内使用过的任何密码相同,也不能与最近使用过的 3 个密码中的任意一个相同。
4. 密码中禁止包含的关键词
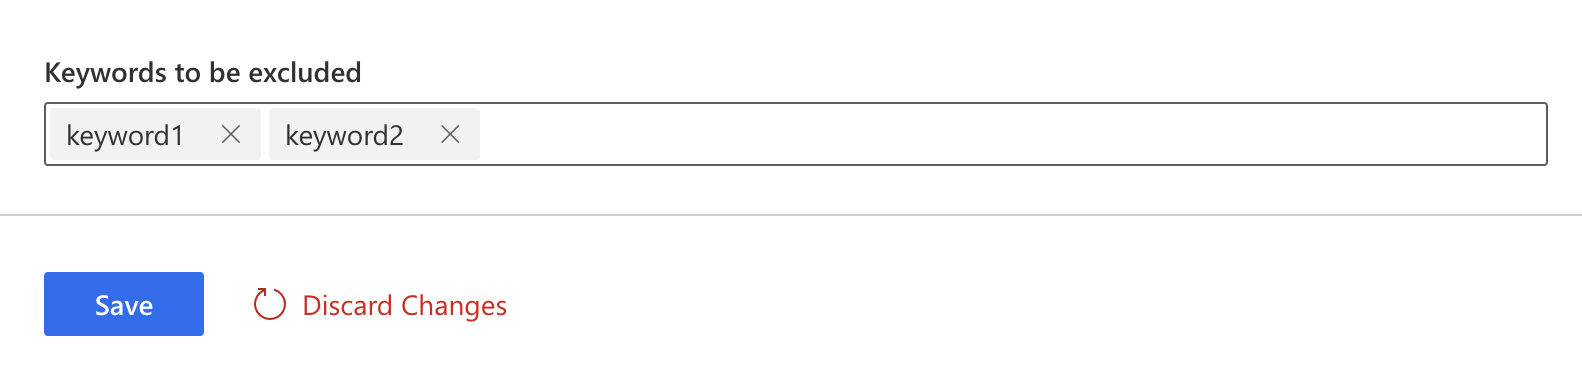
您还可以禁止用户密码中包含特定关键词,只需将这些关键词添加到「要排除的关键词」字段中,管理员或用户就无法设置包含这些关键词的密码。
5. 密码过期时间
参见 密码过期时间
完成后,请记得点击 保存 以保留您的更改。