通过 SAML 集成
安全断言标记语言,即 SAML,是企业间交换安全信息的一种标准。在 SAML 中,一方作为身份提供方(IdP),另一方作为服务提供方(SP)。
SAML 让身份提供方和服务提供方无需交换用户密码即可完成身份验证和授权。
- 服务提供方(SP):在 SAML 中,指信任身份提供方来处理用户身份验证过程的服务。
- 身份提供方(IdP):负责处理用户身份验证,并在用户通过验证后通知服务提供方。
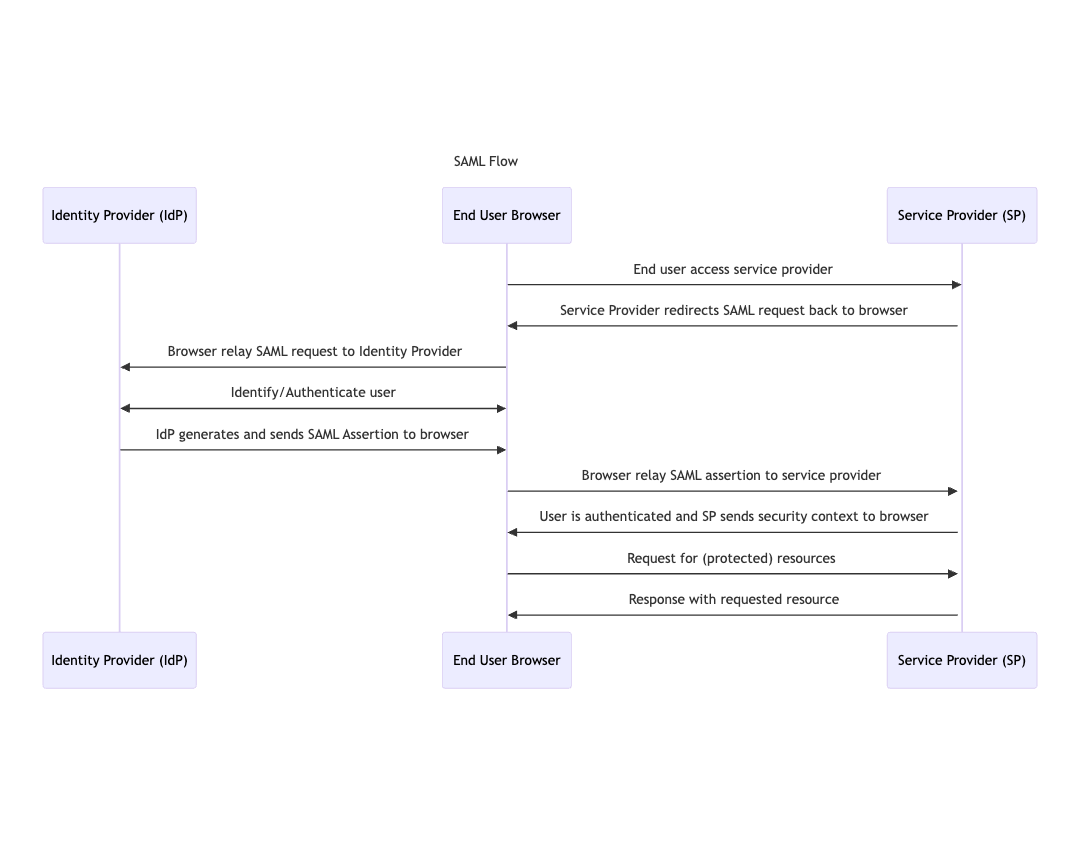
Authany 支持 SAML 协议。因此,您可以让 Salesforce、Dropbox、Figma 等第三方服务信任 Authany 来处理用户身份验证过程。
各服务提供方的具体说明
请参阅以下针对常见服务提供方的指南:
如何在 Authany 中设置 SAML
要在 Authany 中设置 SAML,您需要创建一个应用类型为 OIDC/SAML Client 的 Authany 客户端应用。然后使用该 Authany 客户端应用的配置信息,在服务提供方的平台上配置 SAML IdP。
以下步骤详细说明了如何在 Authany 管理台中设置 OIDC/SAML Client 应用。
第 1 步:创建 Authany 客户端应用
登录 Authany 管理台,然后点击导航菜单中的应用。
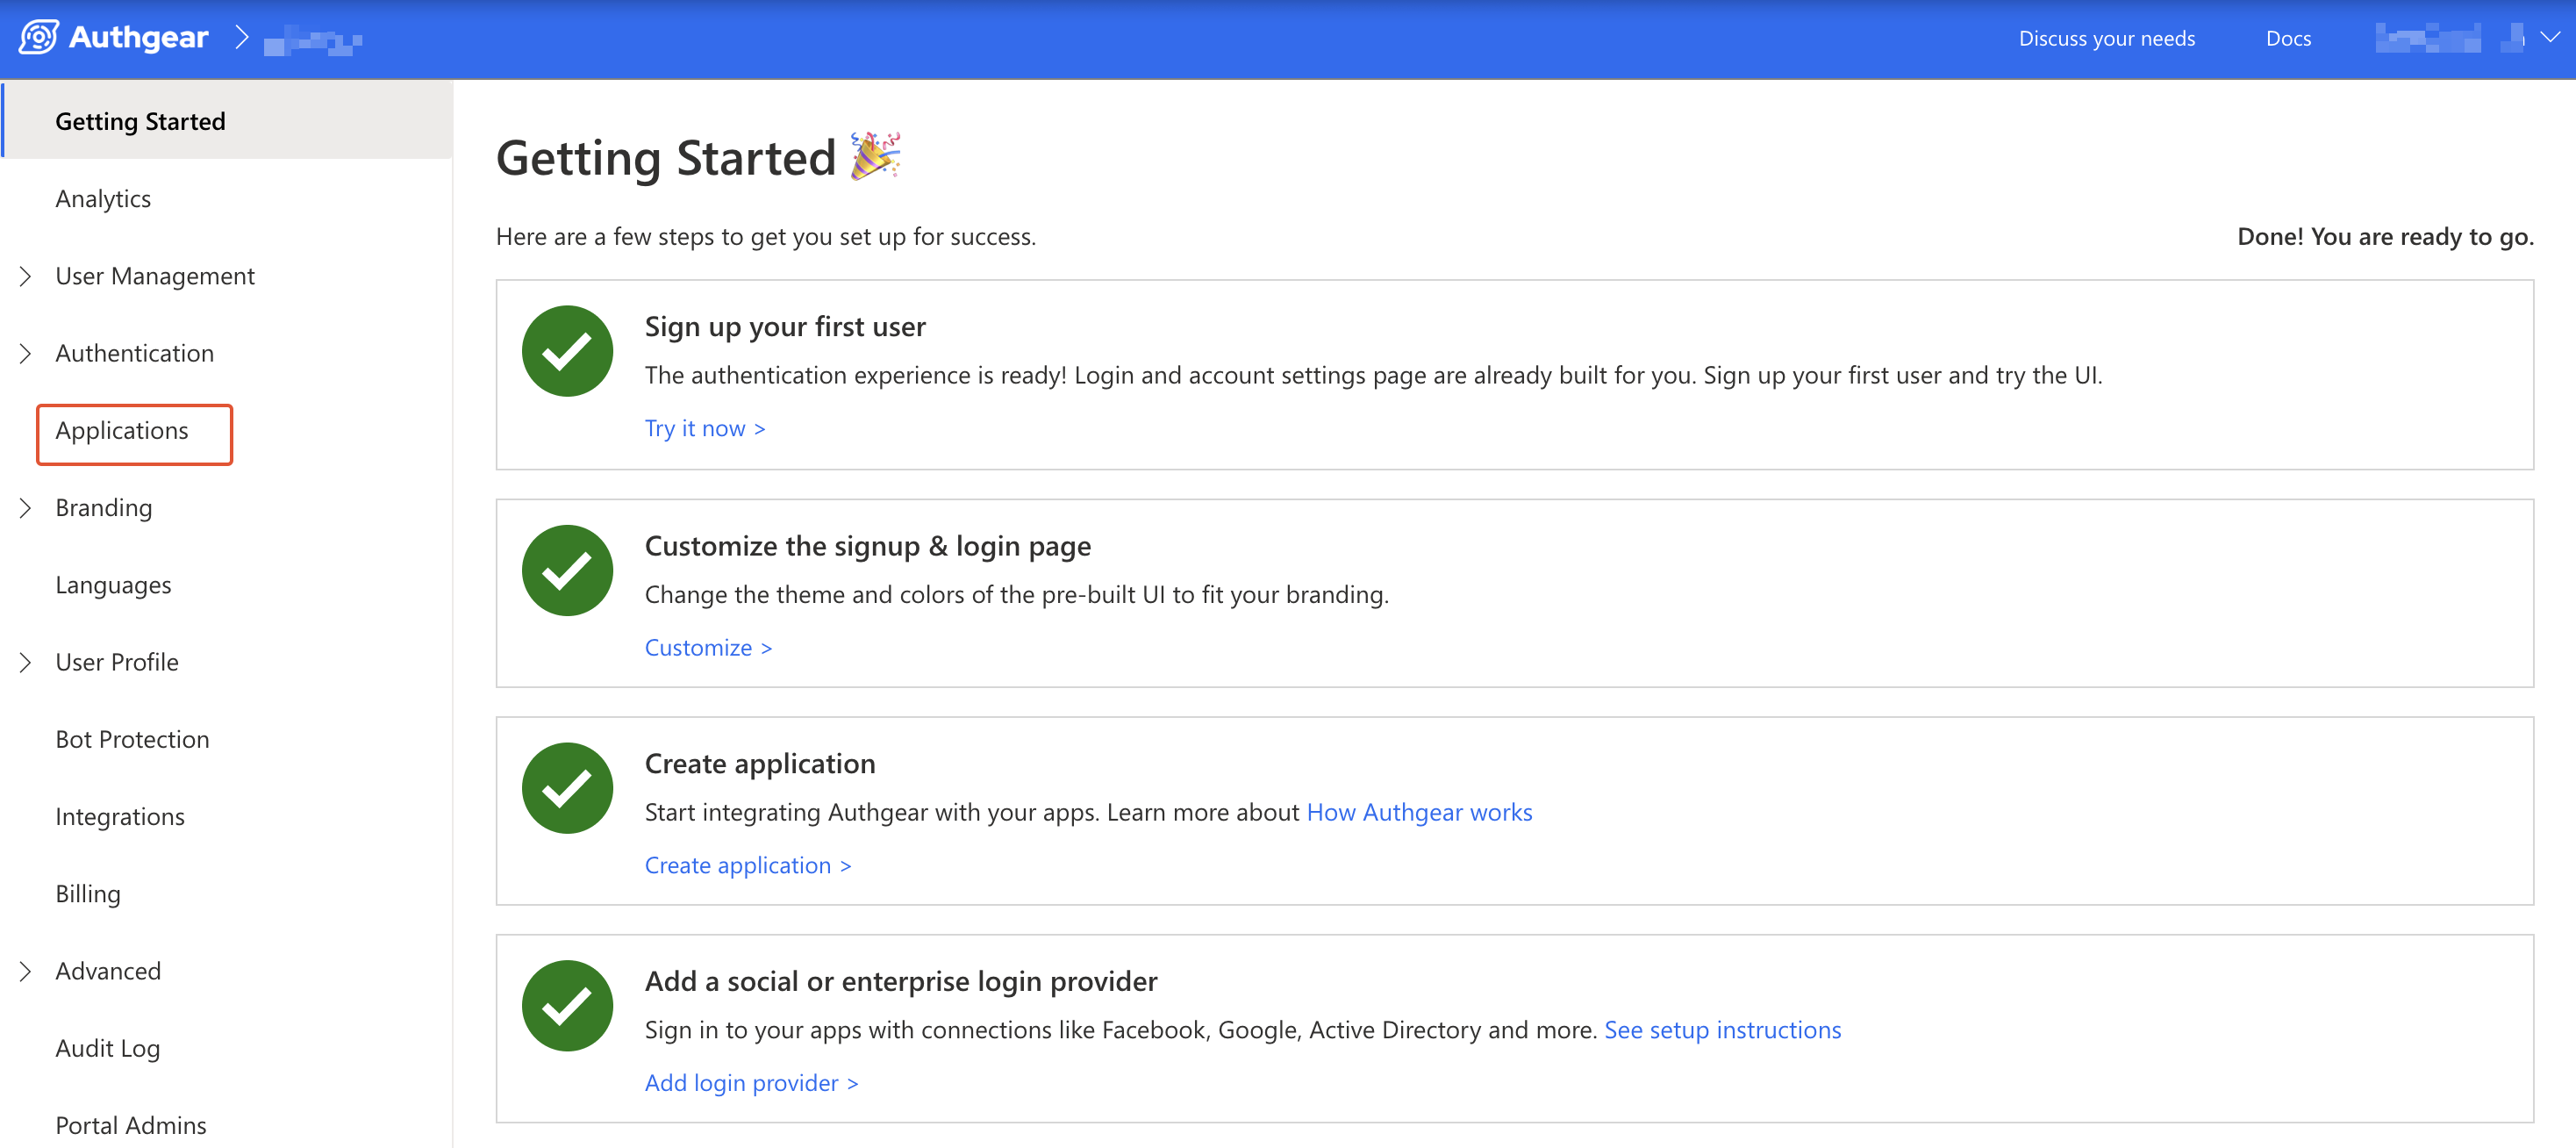
点击添加应用来创建新的客户端应用,或者选择一个已有的 OIDC/SAML Client 类型的客户端应用。
为应用输入一个名称,并选择 OIDC/SAML Client Application 作为应用类型。
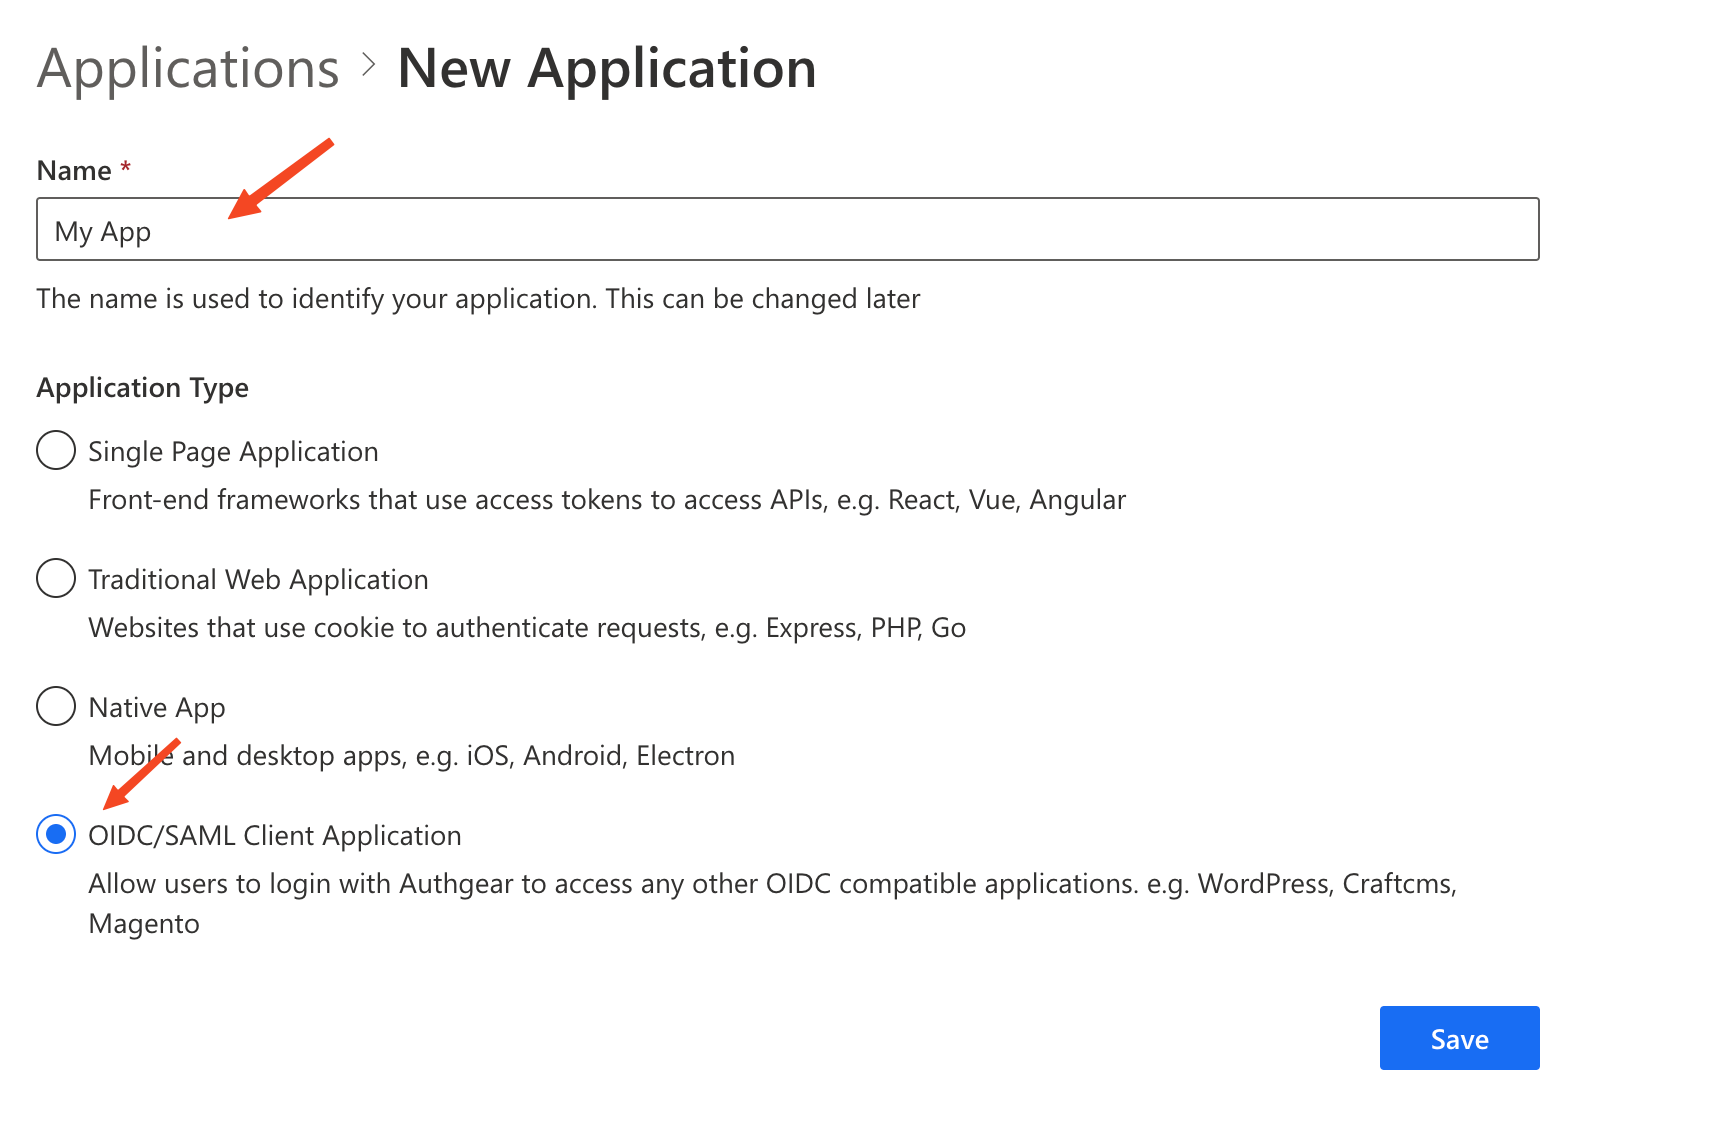
点击保存继续。
第 2 步:启用 SAML 2.0
默认情况下,客户端应用的 SAML 2.0 配置是关闭的。
点击 SAML 2.0 标签页,然后打开 SAML 2.0 Support 开关以启用 SAML 2.0。
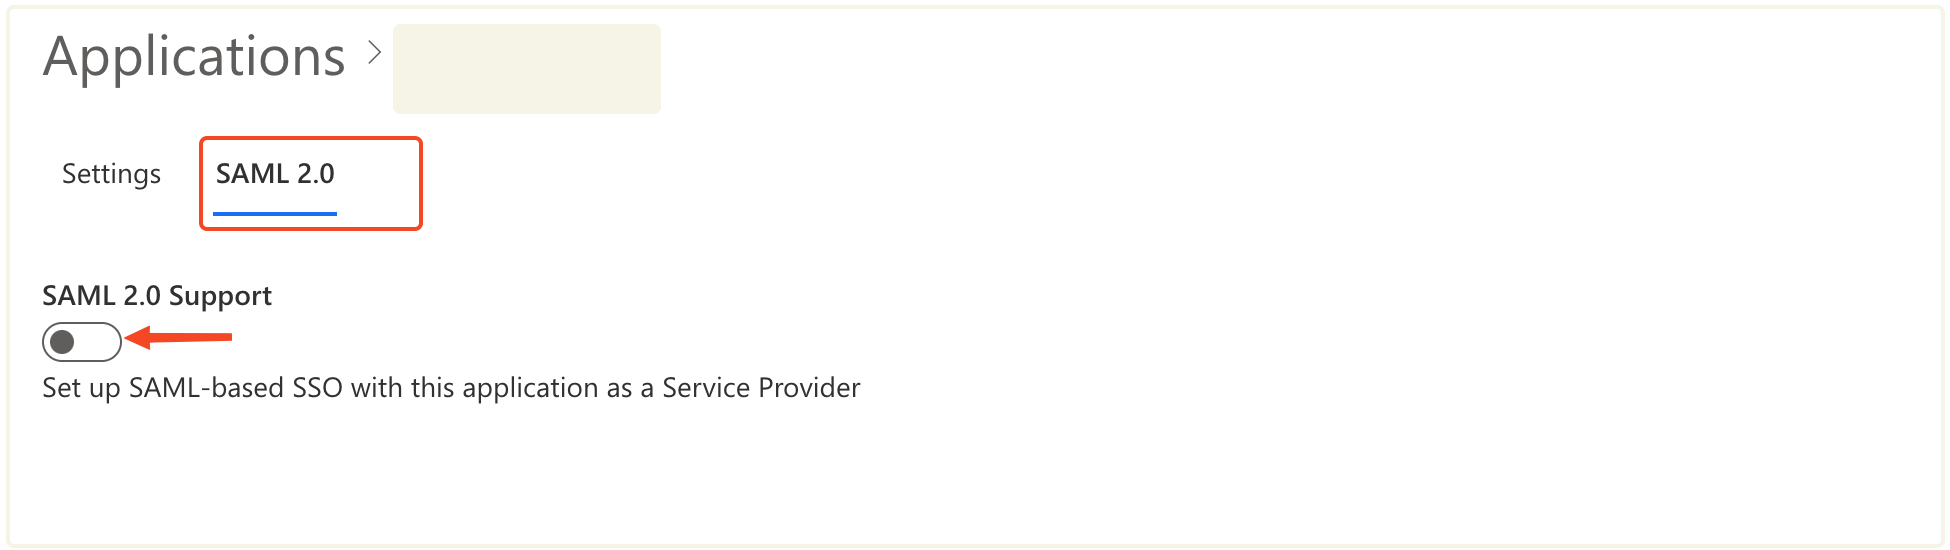
保存更改前,您需要至少输入一个允许的断言消费服务 URL(ACS URL)。因此,请先从您计划使用的服务提供方那里获取一个 ACS URL。
第 3 步:在服务提供方上将 Authany 配置为 IdP
访问您计划使用的服务提供方的管理后台,使用您的 Authany 客户端应用的 SAML 配置,将 Authany 添加为身份提供方。
以下是针对通用 SP 的说明:
在 SP 上的配置:
- 如果 SP 支持,请输入 Authany 提供的身份提供方元数据 URL,例如
https://[AUTHGEAR_ENDPOINT]/saml2/metadata/[CLIENT_ID] - 如果 SP 不支持上传 IdP 元数据文件,您可以手动将参数输入到 SP 中。以下值可以从应用设置页面复制:
- Issuer:
urn:[AUTHGEAT_ENDPOINT] - 登录 URL:
https://[AUTHGEAR_ENDPOINT]/saml2/login/[CLIENT_ID] - 登出 URL:
https://[AUTHGEAR_ENDPOINT]/saml2/logout/[CLIENT_ID] - PEM 格式的身份提供方证书:从应用设置页面下载
在 Authany 上的配置
- 将您客户端应用提供的元数据 XML 文件上传到 Authany 管理台
- 您也可以在管理台的应用设置页面中手动输入以下参数:
- NameID Format
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified,或- 当格式为
unspecified时,您可以选择使用 User ID、Email、Phone 或 Username 作为属性值 urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
- 允许的断言消费服务 URL(ACS URL)
- Response Destination(可选)
- Subject Recipient(可选)
- Assertion Audience(可选)
- 断言有效时长(秒),默认值:1200
- 启用/禁用单点登出(SLO)
- SLO 回调 URL
- Callback Binding
urn:oasis:names:tc:SAML:2.0:bindings:HTTP-Redirect,或urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST
- 启用/禁用消息签名验证
- 上传 SP 的 PEM 格式证书
您可以在服务提供方的文档中找到更详细的添加 IdP 指南。
排查问题的工具
- 在线 Base64 解码/编码:https://authany.com/tools/base64-decode-encode