用户活动审计日志
Authany 提供事件日志,供您分析安全问题并监控业务情况。
查看和获取日志
您可以在管理台查看审计日志,也可以使用 Admin API 获取日志。
在管理台查看
管理台提供了界面,让您按事件和日期范围查找日志。
审计日志页面上的 Users Activities 标签页会过滤日志,只显示普通用户执行的操作,或管理员对某个用户资料执行的操作。
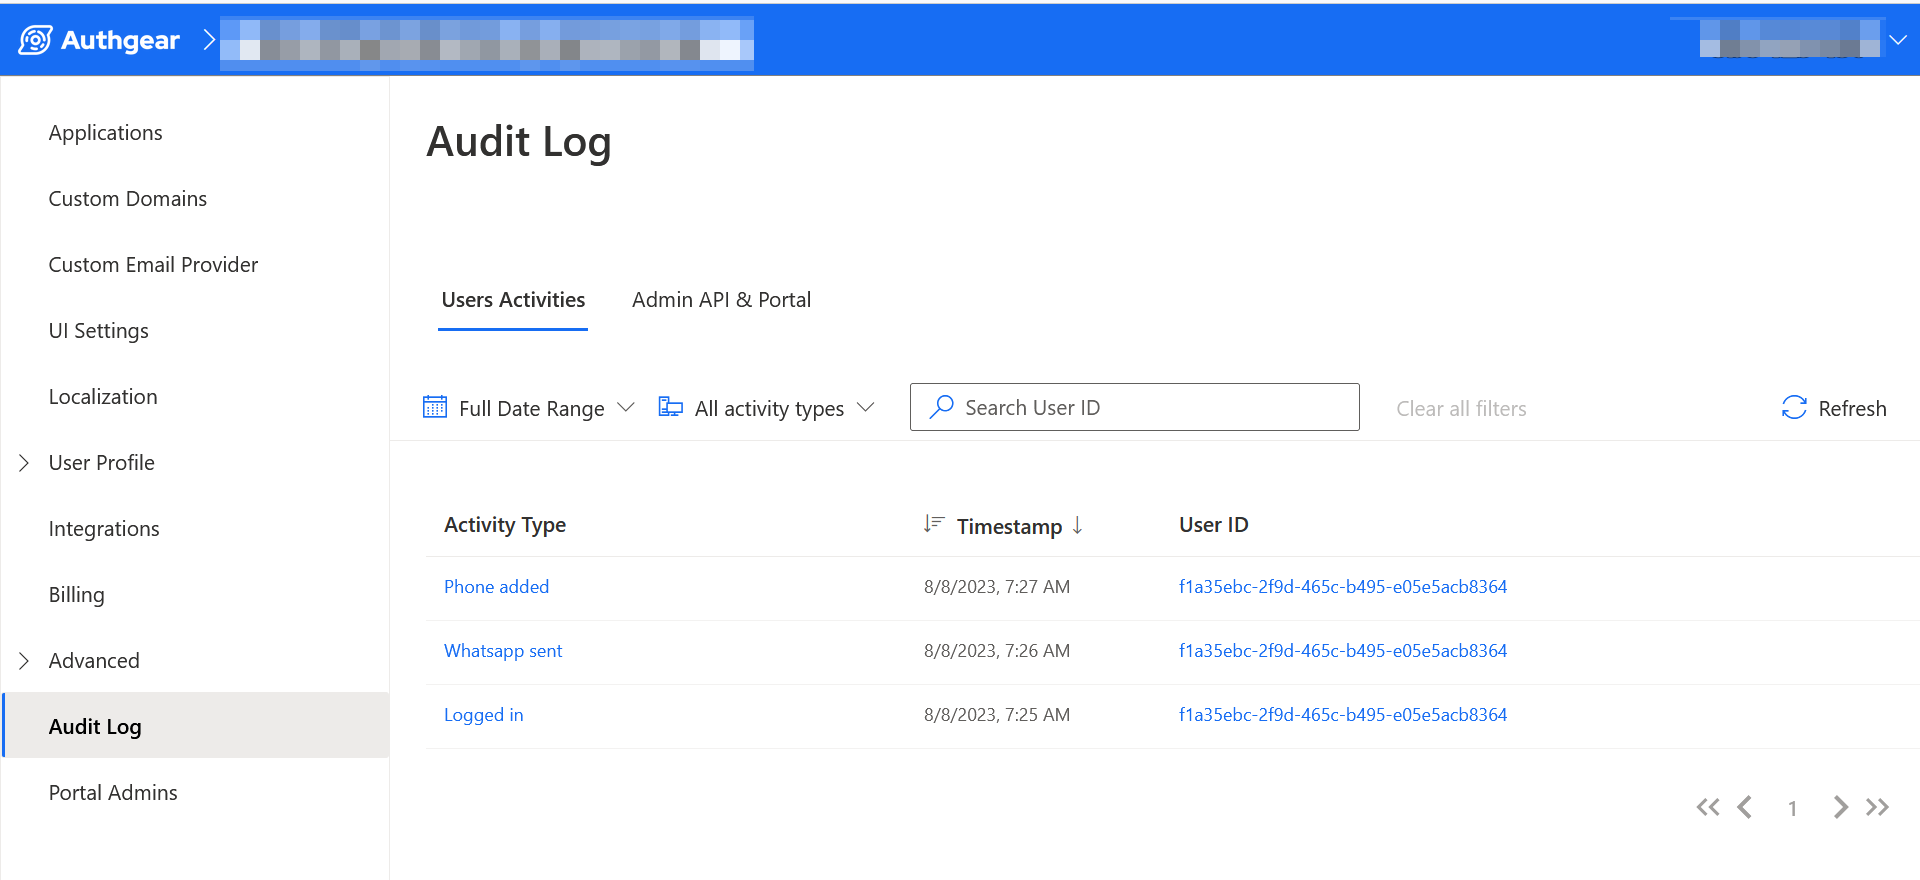
通过 Admin API 获取
API schema 可以在 Admin API GraphiQL Explorer 中找到。例如:
过滤审计日志
使用 Admin API 时,您可以按 activityTypes 之类的属性过滤审计日志,排除您不关心的记录。
下面是一个包含过滤条件的示例。
query {
  auditLogs(first:5, activityTypes:[USER_AUTHENTICATED,USER_DELETED]){
    edges{
      node{
        activityType
        clientID
        createdAt
        data
      }
    }
  }
}
上面的查询只会返回活动类型为 USER_AUTHENTICATED 和 USER_DELETED 的事件。
日志事件
以下是会被记录的活动类型列表:
身份验证失败
| Activity type | Description |
|---|---|
| AUTHENTICATION_IDENTITY_ANONYMOUS_FAILED | 匿名用户身份验证失败 |
| AUTHENTICATION_IDENTITY_BIOMETRIC_FAILED | 使用生物识别的身份验证失败 |
| AUTHENTICATION_IDENTITY_LOGIN_ID_FAILED | 由于提供的邮箱或用户 ID 不存在,用户登录尝试失败 |
| AUTHENTICATION_PRIMARY_OOB_OTP_EMAIL_FAILED | 使用邮箱发送的 OTP 进行身份验证失败 |
| AUTHENTICATION_PRIMARY_OOB_OTP_SMS_FAILED | 使用短信发送的 OTP 进行身份验证失败 |
| AUTHENTICATION_PRIMARY_PASSWORD_FAILED | 用户在登录尝试中输入了无效密码 |
| AUTHENTICATION_SECONDARY_OOB_OTP_EMAIL_FAILED | 通过邮箱进行的双重验证失败 |
| AUTHENTICATION_SECONDARY_OOB_OTP_SMS_FAILED | 通过短信进行的双重验证失败 |
| AUTHENTICATION_SECONDARY_PASSWORD_FAILED | 使用密码进行的二次身份验证失败 |
| AUTHENTICATION_SECONDARY_RECOVERY_CODE_FAILED | 恢复代码验证失败 |
| AUTHENTICATION_SECONDARY_TOTP_FAILED | 一次双重验证尝试失败 |
身份信息变更
| Activity type | Description |
|---|---|
| IDENTITY_BIOMETRIC_DISABLED | 用户或管理员关闭了生物识别登录 |
| IDENTITY_BIOMETRIC_ENABLED | 用户开启了生物识别登录 |
| IDENTITY_EMAIL_ADDED | 用户或管理员为现有用户新增了一个邮箱地址 |
| IDENTITY_EMAIL_REMOVED | 从现有用户的资料中移除了一个邮箱地址 |
| IDENTITY_EMAIL_UPDATED | 用户更新了自己的邮箱地址 |
| IDENTITY_OAUTH_CONNECTED | 某个用户资料已关联到 OAuth |
| IDENTITY_OAUTH_DISCONNECTED | 某个用户资料已从 OAuth 解除关联 |
| IDENTITY_PHONE_ADDED | 用户或管理员为现有用户新增了一个手机号码 |
| IDENTITY_PHONE_REMOVED | 从现有用户的资料中移除了一个手机号码 |
| IDENTITY_PHONE_UPDATED | 用户更新了自己的手机号码 |
| IDENTITY_USERNAME_ADDED | 用户或管理员为现有用户新增了一个用户名 |
| IDENTITY_USERNAME_REMOVED | 用户或管理员移除了某个用户的用户名 |
| IDENTITY_USERNAME_UPDATED | 某个用户的用户名被更新了 |
用户操作
| Activity type | Description |
|---|---|
| USER_ANONYMOUS_PROMOTED | 该事件在匿名用户被升级为普通用户时触发 |
| USER_AUTHENTICATED | 用户登录成功 |
| USER_CREATED | 新用户注册成功 |
| USER_DELETED | 某个用户账号被删除 |
| USER_DELETION_SCHEDULED | 某个用户账号的删除已被安排 |
| USER_DELETION_UNSCHEDULED | 之前已安排的用户删除操作被取消 |
| USER_DISABLED | 用户账号被禁用。管理员禁用用户账号可触发该事件 |
| USER_PROFILE_UPDATED | 用户更新了资料信息,如资料名称、性别等 |
| USER_REENABLED | 之前被禁用的用户账号被重新启用 |
| USER_SESSION_TERMINATED | 某个活跃的用户会话被终止 |
| USER_SIGNED_OUT | 已登录的用户登出了 |
其他
| Activity type | Description |
|---|---|
| WHATSAPP_OTP_VERIFIED | 用户通过 WhatsApp 接收 OTP 完成了验证流程 |
| SMS_SENT | 向用户发送了一条短信通知(如 OTP) |
| EMAIL_SENT | 向用户发送了一条邮件通知(如验证码) |
日志数据
每条审计日志事件的数据中都包含以下属性
| Attribute | Description |
|---|---|
id | 事件的唯一标识符 |
seq | 事件的序号 |
type | 活动类型 |
context | 事件触发的人、时、地信息,例如 IP 地址、user agent、用户 ID、时间戳 |
payload | 根据事件类型不同而变化的相关数据: 消息类(短信、邮件 OTP):接收方的手机号码/邮箱地址 身份验证/身份信息/用户操作类:相关会话和用户属性的快照 |